
【目次】
1. はじめに
先日WafCharmでは、「ルール検知分析機能」という特定のルールでの検知状況を調査するための機能をリリースしました。
本ブログ記事では、ルール検知分析機能についてご紹介します。
2. ルール検知分析機能とは
ルール検知分析機能は、WafCharmに登録されているWAF Configに紐づくWeb ACLでのリクエストの検知状況を分析するための機能です。選択したWAF Configごとに、ルールの検知状況を調査できます。
これまでご提供していたWAFログ検索機能では、WAFログの情報を網羅的に検索できるものの、Countアクションで検知した情報だけをピンポイントで検索することはできません。検知したルール名がわかっている場合はその値をもとに検索するといったことはできますが、検索結果に表示されたWAFログから検知したものだけを分析することは難しい状況だったかと思います。
ルール検知分析機能では、「BlockやAllowなどの終了アクション(terminating rule action)でマッチしたルール」あるいは「Countでマッチしたルール」のどちらかを選択することで、その条件に一致するWAFログを確認できます。
詳細については、ルール検知分析機能についてもご確認ください。
3. 使用開始方法
ルール検知分析機能をご利用いただくためには、WAFログ連携(新方式)の設定が必要です。詳細な手順は、以下のヘルプページをご参考ください。
なお、新方式にてWAFログ連携を行った場合でも、ご契約およびご利用状況によって当該機能のご利用可否は異なります。
- 旧プランの場合
- 利用不可
- 新プランの場合
- 利用可(Legacy RuleポリシーおよびAdvanced Ruleポリシーの両方)
WAFログ保存形式については、WAFログ保存期間についてをご確認ください。
4. 活用例
Countで検知したリクエストを確認する
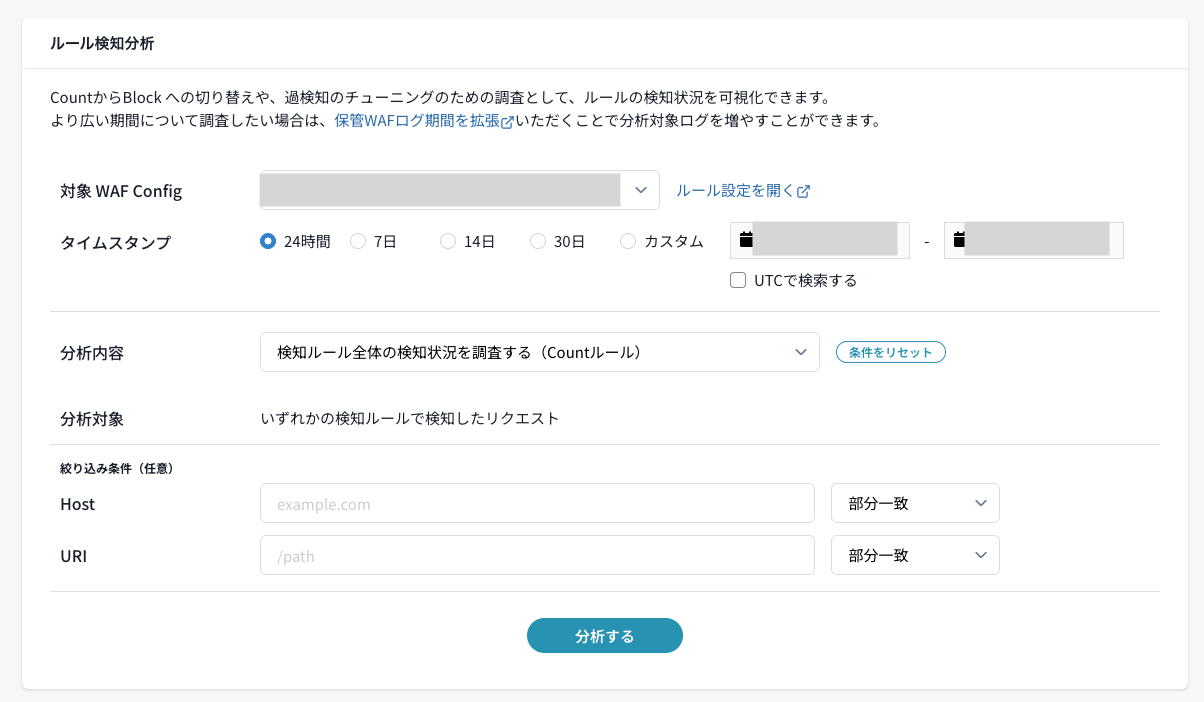
ルール名は問わず、Countで検知したリクエストをまずはざっと確認したいといった場合には、「分析内容」に「検知ルール全体の検知状況を調査する(Countルール)」を選択して分析を行います。
「分析する」をクリックすると、画面下部に結果が表示されます。今回の場合、24時間以内に5つのルールで検知されていました。
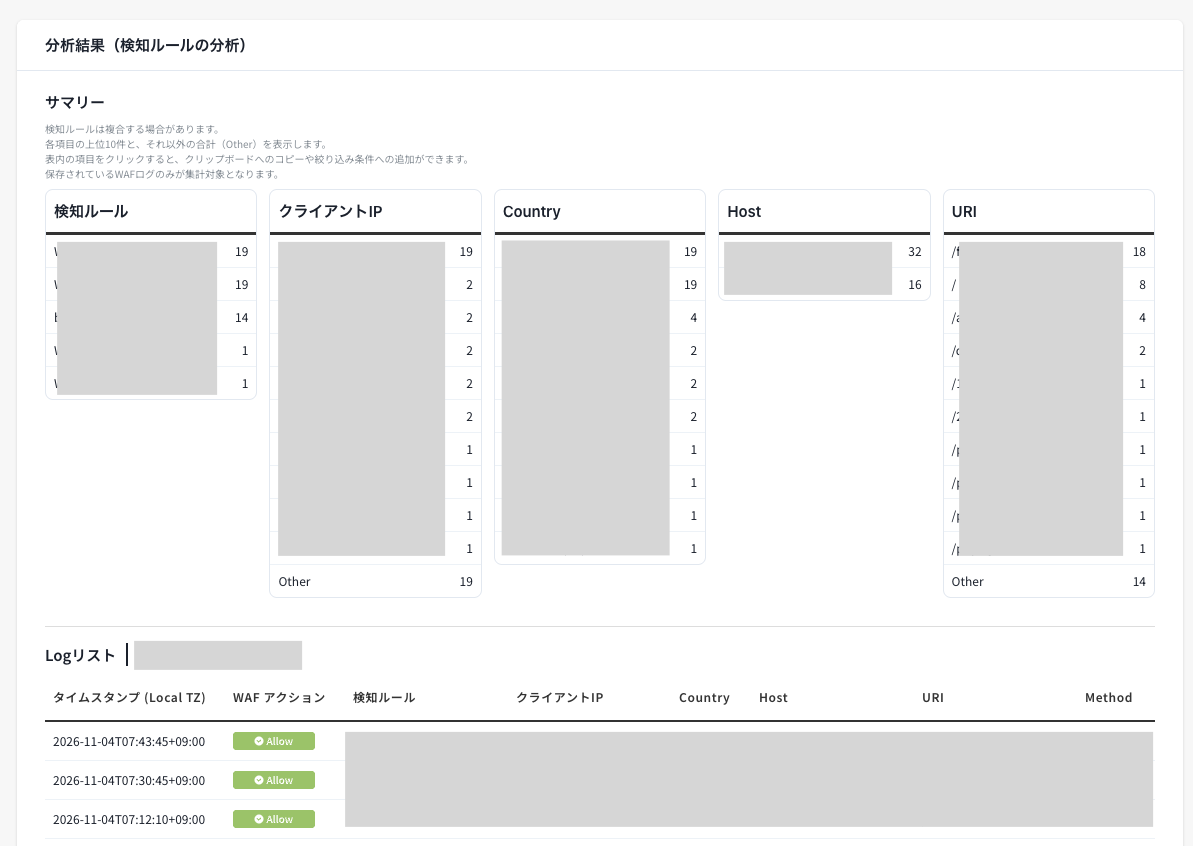
全体的な検知状況を確認するという目的であれば、ここに表示された情報から調査をします。
もし、全体の状況を見ていてこのうちの1つのルールについてより深掘りしたいと思った場合は、ルール名をクリックすることで「絞り込み条件」に追加できます。
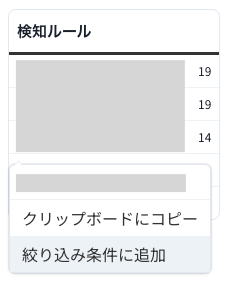
絞り込み条件に追加をクリックすると、自動的に分析条件が変更され、分析結果が更新されますので、そこからさらに特定のルールで検知したWAFログの分析が可能です。
カスタマイズで適用したルール名をもとに調査する
カスタマイズにてルール適用を実施した場合、ルールアクションに関わらず意図したリクエストを検知をしているか調査したいといったケースがあるかと思います。
Advanced Ruleポリシーの場合、WAF Configの「カスタマイズルールタブ」に表示されているルールであれば、選択して検索することができます。
※カスタマイズルールタブについては、WAF Configのカスタマイズルールタブについて (AWS WAF v2)をご確認ください。
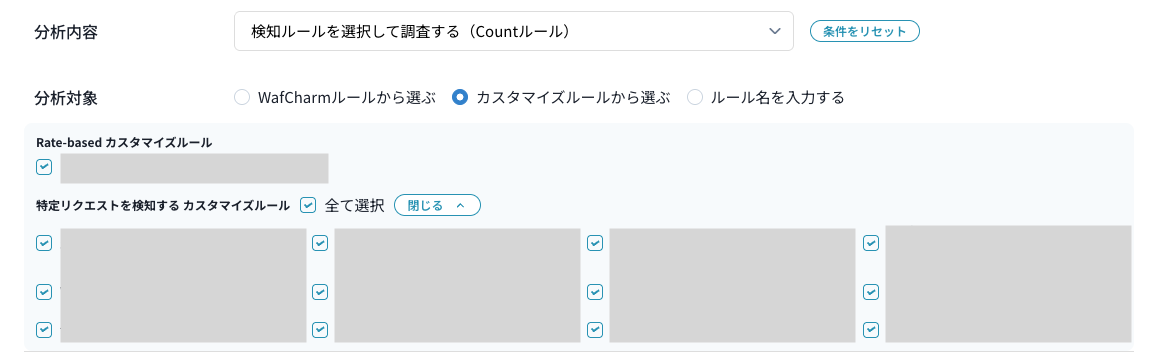
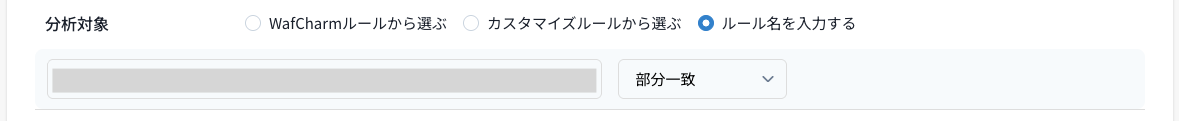
「カスタマイズルールタブ」に表示されていないルールや、Legacy Ruleポリシーの場合、「ルール名を入力する」を選択して、直接ルール名をご指定ください。
特定のURIへのリクエストの検知状況を確認する
「絞り込み条件」を指定することで、特定のHostやURIへのリクエストだけを対象に分析することもできます。絞り込み条件は任意の項目ですので、HostとURIの両方、Hostのみ、URIのみ、指定なしといった形で、自由な組み合わせで設定可能です。
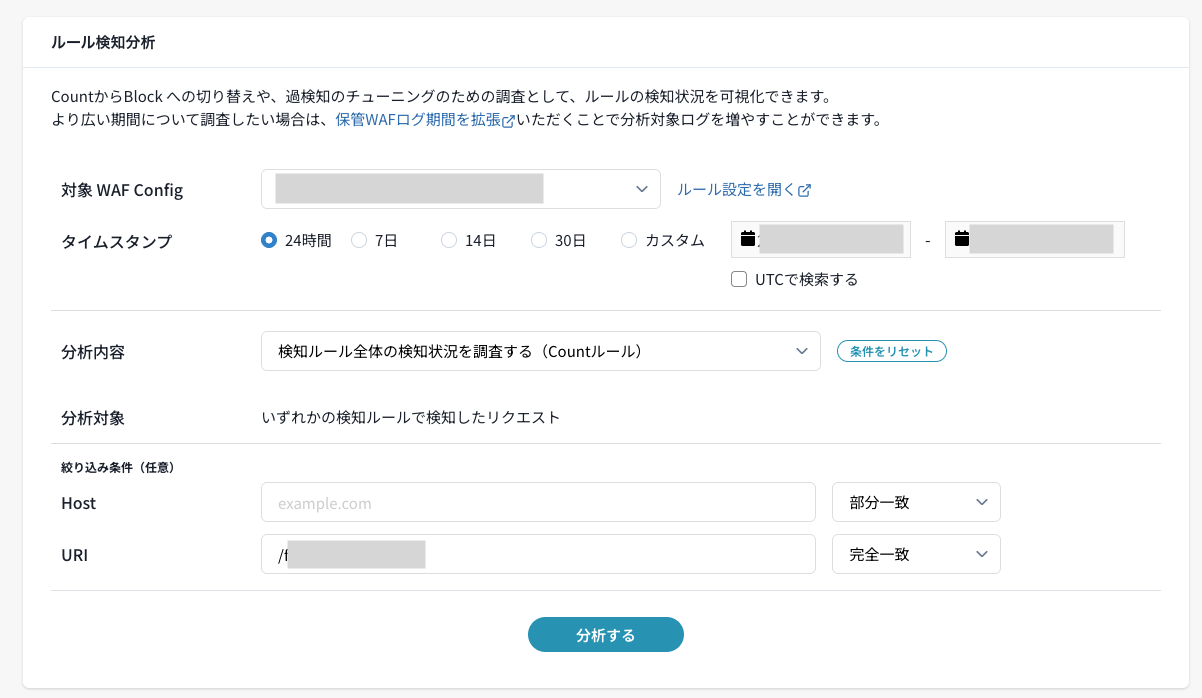
分析の結果、ルール名の一覧に検知したくないルール名が含まれている場合には、指定したURIを除外するなどの対応を検討してもいいかもしれません。
5. おわりに
本記事では、ルール検知分析機能についてご紹介しました。
これまでWAFログ検索機能では探しづらかった検知状況なども、より簡単に確認できるようになったのではないかと思います。それぞれの機能の特徴をもとに、使い分けていただけますと幸いです。