
「仮想パッチ」という言葉を耳にしたことはあっても、通常のセキュリティパッチとの違いや自社での活用イメージを正確に持てていない、という担当者は少なくありません。
ゼロデイ脆弱性やレガシーシステムなど、すぐに通常のパッチを適用できない状況にどう対処すればよいか分からず、悩みを抱える情報システム担当者・セキュリティ担当者も多いのではないでしょうか。
本記事では、仮想パッチの定義や仕組み、通常のセキュリティパッチとの違いから、導入時のベストプラクティス・注意点まで解説します。
金融庁も推奨する仮想パッチの考え方とは?
脆弱性が公表されてから悪用されるまでの期間は短縮傾向にあり、2026年7月時点のデータでは、2025年以降はほぼゼロ日に達したとも報告されていました*1。背景には、フロンティアAIの進化による脆弱性発見・攻撃コード生成スピードの加速があります。金融庁・日本銀行も2026年5月の要請で、パッチ適用が難しい場合はクラウド型WAFによる仮想パッチの適用などが「早期に効果が期待できる」対策として挙げられています*2(ただし恒久策ではなく暫定策と位置づけられています)。
本資料でわかること
- フロンティアAI時代における脅威変化の実態
- 金融庁・日銀要請が求める短期的な対応の考え方
- 仮想パッチを含めたセキュリティ対策の優先順位づけ方
本パッチが間に合わない間の緩和策も含め、対策の優先順位に悩んでいる方は、ぜひダウンロードしてご覧ください。
*1 参考:Zero Day Clock
*2 参考:金融庁・日本銀行「『フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応』に係る要請について」2026年5月22日
仮想パッチとは?通常のセキュリティパッチとの違い
仮想パッチとは、脆弱性のあるソフトウェア自体を修正せず、その脆弱性を狙う攻撃を、脆弱性のある箇所に届く前に検知・遮断することで、攻撃の成立を低減する緩和策です。
通常のセキュリティパッチは、修正プログラムを適用して脆弱性そのものを解消する対応を指します。これにはベンダーから提供される製品だけでなく、自社開発システムにおいて自社で修正プログラムを作成・適用するケースも含まれます。
一方、仮想パッチは脆弱性を悪用しようとする通信を脆弱性のある箇所に届く前に検知・遮断するものであり、脆弱性自体を修正するわけではありません。脆弱性そのものは残りますが、攻撃が届かないため、悪用されにくい状態をつくることができ、プログラム自体を書き換えないことから「仮想(バーチャル)」パッチと呼ばれています。
なお、IT用語における「パッチ」とは、ソフトウェアの不具合やセキュリティ上の脆弱性を修正するために提供される修正プログラムを指す言葉です。仮想パッチは、この「パッチ」を適用するまでの間を埋める緩和策として使われるのが基本です。パッチが提供されない製品についても、更新や置き換えが完了するまでの間の緩和策として利用できます。
| 通常のセキュリティパッチ | 仮想パッチ | |
| 何に働きかけるか | 脆弱性のあるソフトウェア自体 | 脆弱性を狙う攻撃(通信) |
| 対応後の状態 | 脆弱性そのものがなくなる | 脆弱性は残るが、攻撃が届かないため悪用されにくくなる |
| 適用までの早さ | 修正プログラムの提供・検証・適用に時間を要する | ルールを追加するだけなので、短期間で適用できる |
| システムへの影響 | 再起動やサービス停止を伴う場合がある | 稼働を止めずに適用できるが、ルールが広すぎると正常な通信も遮断しうる |
| 守れる範囲 | 対象の脆弱性についてはどの経路からの攻撃でも悪用されない | 検査を経由する攻撃は止められるが、別経路からの攻撃は対象外 |
仮想パッチが必要とされる理由(ゼロデイ対応・レガシーシステム)
仮想パッチが必要とされる背景には、通常のパッチ適用だけでは対応しきれない状況が増えている、という事情があります。
ゼロデイ脆弱性とTTE(Time to Exploit)の短縮
脆弱性が公表されてから悪用されるまでの期間(TTE:Time to Exploit)を公開している「Zero Day Clock」によれば、2026年7月時点でTTEは年々短縮する傾向にあります。その中央値は2018年には771日、2024年には4時間まで短縮しており、2025年以降は中央値が0日、つまり脆弱性の公表とほぼ同時に悪用が始まる水準に達したと報告されていました*1。
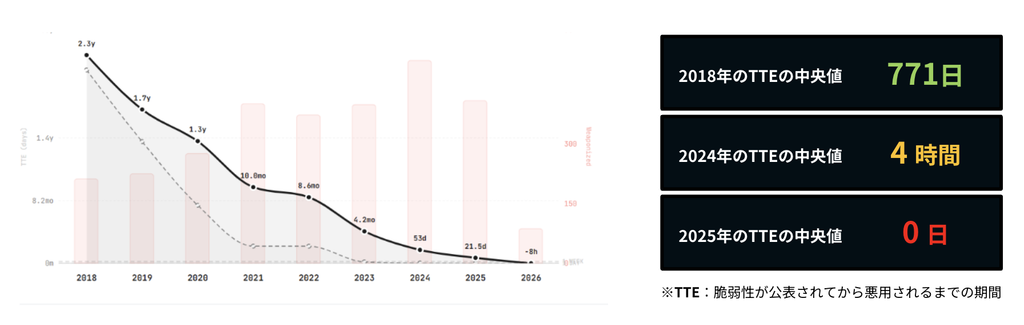
*1 引用:Zero Day Clock(図:2026年7月17日時点)
このように脆弱性の公表から悪用までの猶予がほとんどなくなりつつある状況では、通常のパッチ適用プロセス(検証・スケジュール調整・適用)を待っている間に攻撃を受けてしまうリスクが高まります。
フロンティアAIによる脅威の加速
こうした脅威の加速には、AIの急速な進化も影響しています。フロンティアAI(最先端の高性能なAIモデル)の登場により、脆弱性の発見数や攻撃コードの生成速度が加速していることが各所で指摘されています。
金融庁と日本銀行は2026年5月22日、「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」として金融機関等に要請を発出しました*2。
*2 参考:金融庁・日本銀行「『フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応』に係る要請について」2026年5月22日
同要請では、フロンティアAIの進展によって脆弱性が短期間に集中的に発見され、修正プログラム(パッチ)の提供も相次ぐ可能性があることを踏まえ、リスクベースでの優先対応やリソース配分の重点化などを求めています。このように、脆弱性の発見から攻撃コード生成までのスピードが加速する中では、通常のパッチ適用が追いつかない場面が今後さらに増えていくことが想定されます。
金融庁・日銀要請の全体像について詳しくはこちら:【無料】フロンティアAI時代のセキュリティ対応ガイドをダウンロードする
レガシーシステムにおける制約
サポートが終了した製品や、改修・パッチ適用の検証に時間がかかる基幹システムなどのレガシー環境では、通常のパッチを適用できない、あるいはパッチ自体が提供されない場合があります。こうした環境では、システムを稼働させたまま脆弱性を狙う攻撃をWAFで遮断する仮想パッチが、有効な緩和策となります。
仮想パッチの仕組みと多層防御における位置づけ
仮想パッチは、単体で完結する対策ではなく多層防御の一角を担う対策です。
仕組みとしては、WAFやIPSなどに設定されたルール(シグネチャ)に基づき、脆弱性を悪用しようとする通信パターンを検知し、脆弱性のある箇所に到達する前に遮断します。
多層防御の中での位置づけ
当社では、多層防御を多要素認証などの「認証防御」、ネットワーク分離やEDR(Endpoint Detection and Response)などの「内部防御」、設定不備を継続的に検出する「基礎防御」といった複数の層の組み合わせとして整理しています。仮想パッチはこの中で、WAFやIPSなど通信経路上で適用する場合、攻撃が脆弱性に到達する前に止める「ネットワーク防御」の層を担います。脆弱性そのものが未修正のまま残っていても、こうした複数の層を組み合わせることで、リスクを段階的に引き下げられます。
実装手法による対象通信の違い
仮想パッチはWAF・IPS・RASP(Runtime Application Self-Protection)など複数の形で実装されており、それぞれ攻撃を止める場所が異なります。WAFはWebアプリケーションへの通信(HTTP/HTTPS)を対象とし、IPSはWeb通信に限らず、SMBやRDP、DNSなど幅広いネットワーク通信を対象とすることが一般的です。RASPはアプリケーション内部の処理を対象とします。IPS製品における仮想パッチ機能も、こうしたネットワーク通信の経路上で脆弱性を悪用する通信パターンを検知・遮断する仕組みとして提供されるのが一般的です。
また、FortiGateなど各社のIPS/次世代ファイアウォール製品でも、同様の考え方の仮想パッチ機能が搭載されています(製品ごとの詳細な仕様は各ベンダーの公式情報をご確認ください)。
WAFの運用そのものについて詳しく知りたい方は、以下の記事もあわせてご覧ください。
WAFとWafCharmの違いについて詳しくはこちら:WAFとWafCharmの違いとは?WafCharmの特徴も併せて解説!
導入のベストプラクティスと注意点
仮想パッチを導入する際は、単体で完結させず、通常のパッチ管理と組み合わせて運用することが重要です。
- 監視:検知・遮断状況を継続的に監視し、想定通りの通信のみが遮断されているかを確認します。
- パッチ管理との統合:仮想パッチはあくまで暫定的な緩和策です。根本対応である通常のパッチ適用計画と並行して進め、パッチ適用が完了した段階で仮想パッチのルールを整理することが望まれます。一方、パッチが提供されない製品やパッチを適用できない環境では、更新や置き換えが完了するまでの間、ルールを維持しながら管理します。
- 文書化:どの脆弱性に対してどのルールを適用したかを記録しておくことで、後からの棚卸しや監査対応がしやすくなります。
仮想パッチが特に効果を発揮するのは、主に次の3つの局面です。
- 本パッチの適用に間に合わない:本パッチの調査・検証に時間がかかっている間も、シグネチャによって攻撃のリスクを一時的に低減できます。
- 本パッチを当てられない:EOL(サポート終了)製品や改修が難しいレガシーシステムでも、WAFなど通信経路上で緩和策を講じられます。
- システムを止められない:稼働を続けたまま脆弱性リスクを緩和し、計画的なタイミングで本パッチを適用できます。
一方で、仮想パッチや通常のWAF運用によるルール調整には、技術的な限界もあります。シグネチャベースの検知は既知の攻撃パターンに依存するため、亜種や新しい手口の攻撃には対応が後追いになりやすい傾向があります。また、WAFなど通信経路上で検査する仕組みは、その通信を通らない攻撃には機能しません。別経路からの侵入や設定不備などは対象外となるため、設定不備の継続的な検知といった他の対策と組み合わせる必要があります。
さらに、パッチ適用に伴うサービス停止の判断は、現場の担当者だけで抱え込むものではなく、経営層を含めた判断が必要になる場合があります。このように、仮想パッチという手段そのものは有効であっても、日々のルール調整や判断には一定の運用負担が残ります。
仮想パッチに求められる考え方(カスタマイズ性・新規脆弱性への対応力)
多層防御の中でツールを選ぶ際には、環境に応じたカスタマイズ性と新規脆弱性への対応力という2つの観点が重要になります。
このカスタマイズ性と対応力に合致する例として、AWS WAFの運用に関しては以下の記事も参考になります。
AWS WAF運用の基本について詳しくはこちら:AWS WAFの基本。「入れただけ」で終わらせない運用のポイント
また、カスタマイズ性を備えたセキュリティサービスとして、AWS WAF自動運用サービスの「WafCharm(ワフチャーム)」が挙げられます。
仮想パッチとしても機能するWAF運用サービスならWafCharm
ここまで見てきたように、仮想パッチはゼロデイ脆弱性やレガシーシステムへの対応として有効な手段ですが、日々のルール調整や誤検知対応には運用負担が残ります。この負担を軽減する選択肢のひとつが、WAF自動運用サービスの「WafCharm」です。
WafCharmはAWS WAF・Azure WAF・Google Cloud Armorなど、パブリッククラウドで提供されるWAFの運用を効率化するサービスです。WafCharmはOWASP Top 10に代表される主要な脆弱性に対応するWAFルール(シグネチャ)を独自に持ち、専門知識不要でWAF運用を実現します。
また、個別の脆弱性についても、お問い合わせでルールのカスタマイズを通じて対応することができ、仮想パッチとしても機能します。
WafCharmには、次のような特徴があります。
- ルールのカスタマイズ無料:仮想パッチとして適用したいルールなど、導入後のルール調整のカスタマイズ費用はかからず、予算が組みやすい運用を実現します。
- 専任のセキュリティエンジニアが不要:セキュリティエンジニアが設計したルールが事前に適用されるため、高い防御力をもつWAF運用を実現します。
- 24時間365日の日本語サポート:緊急時のルール調整や誤検知対応も、日本語のサポート体制で相談できます。
WafCharmの機能・料金プランをもっと詳しく知りたい方へ
ここでご紹介した特徴以外にも、WafCharmにはAWSマネージドルールとの違いや導入事例、料金プランなど、比較検討の際に気になる情報があります。
本資料でわかること
- WafCharmの機能一覧やAWSマネージドルールとの違い
- 導入効果や事例
- 料金プラン
ぜひダウンロードしてご覧ください。
仮想パッチの必要性に加え、フロンティアAIによる脅威変化への対応も今後多くの企業にとって避けて通れないテーマになりつつあります。ゼロデイ対応の遅れやレガシー環境での対応、日々のルール調整の属人化に課題を感じている方は、この機会にWAF運用のあり方を一度整理することをおすすめします。
金融庁・日本銀行の要請を踏まえたセキュリティ対応の進め方を知りたい方には、こちらの資料もあわせてご活用ください。
仮想パッチに関するよくある質問(FAQ)
Q.IT用語で「パッチ」とは何ですか?
IT用語における「パッチ」とは、ソフトウェアの不具合やセキュリティ上の脆弱性を修正するために、ベンダーなどから提供される修正プログラムのことです。パッチを適用することで、脆弱性そのものを解消できます。
Q.仮想パッチとは何ですか?
仮想パッチとは、Webアプリケーションやシステム本体を直接修正することなく、WAFやIPSなど防御の仕組みで脆弱性を悪用する攻撃通信を検知・遮断し、被害を防ぐ緩和策です。ソフトウェアベンダーが提供する正規のパッチの適用や、自社開発システムにおける修正プログラムの適用が完了するまでの間、暫定的な緩和策として利用されます。
Q.WAFの仮想パッチとは何ですか?
WAF(Web Application Firewall)は、Webアプリケーションへの通信を監視し、SQLインジェクションやクロスサイトスクリプティング(XSS)といった攻撃を検知・遮断するセキュリティ製品です。WAFのシグネチャ(検知ルール)を既知の脆弱性ごとに調整することで、正規のパッチが未適用の状態でもリスクを一時的に緩和でき、WAFを仮想パッチとして機能させることができます。